Déployer un outil IA sans vérifier sa conformité RGPD, c’est prendre un risque financier et réputationnel réel. Ce guide donne aux directeurs marketing les critères, les grilles et la méthode pour décider vite et décider juste, sans attendre un juriste.
Le RGPD n’est pas une note de bas de page. C’est souvent le premier blocage réel des directeurs marketing qui veulent déployer des agents IA ou des outils de scoring.
Un outil qui accède aux données de contacts, personnalise des messages ou analyse des comportements traite des données personnelles au sens du RGPD. Sans base légale claire et sans analyse des risques, vous exposez votre entreprise à des sanctions cumulables RGPD et AI Act.
En bref
- RGPD + IA = traitement de données personnelles : scoring, chatbot, personnalisation et génération de contenu impliquent presque toujours un traitement au sens du RGPD.
- Base légale obligatoire : consentement, intérêt légitime ou exécution d’un contrat, selon l’usage. Sans elle, la sanction peut atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial.
- AIPD requise si risque élevé : scoring de leads, profilage comportemental et décision automatisée l’exigent. La méthode en 5 étapes de ce guide est conçue pour être complétée sans juriste dédié.
- AI Act en vigueur : les usages à haut risque (scoring RH, crédit) entraînent des obligations supplémentaires dès 2026, avec des amendes pouvant atteindre 15 millions d’euros ou 3 % du CA mondial.
- 8 questions à poser à un éditeur : localisation des serveurs, durée de conservation, sous-traitance, ré-entraînement sur vos données : la grille complète est dans la section 5.
Au sommaire
- Ce que RGPD et intelligence artificielle signifient concrètement pour votre entreprise
- Quelle est la relation entre intelligence artificielle et données personnelles ?
- RGPD et AI Act : comment les deux réglementations s’articulent
- Est-ce que l’IA est confidentielle ? Le cas ChatGPT et des modèles de langage
- Quelles IA respectent le RGPD ? La grille de questions à poser avant de signer
- AIPD simplifiée : la méthode en 5 étapes pour une équipe marketing sans juriste
- CRM, chatbots, personnalisation, scoring : le niveau de risque RGPD par usage marketing
- Checklist opérationnelle : déployer un outil IA conforme RGPD en 10 points
- Recommandations CNIL, biais algorithmique et bonnes pratiques durables
Ce que RGPD et intelligence artificielle signifient concrètement pour votre entreprise
Le RGPD (Règlement Général sur la Protection des Données) fixe les règles de collecte, de stockage et d’utilisation des données personnelles dans l’Union européenne depuis 2018. Il s’applique à toute organisation qui traite des données d’individus résidant en Europe, quelle que soit la localisation du serveur.
L’intelligence artificielle, elle, fonctionne en ingérant des données. Un modèle de langage génère du texte à partir d’entrées. Un outil de scoring analyse des comportements. Un chatbot stocke des conversations. Dans les trois cas, des données personnelles sont traitées au sens du règlement.
La combinaison des deux crée une obligation double : respecter les droits des personnes concernées (accès, rectification, effacement) ET documenter la finalité du traitement dans votre registre des traitements. Ce registre est obligatoire dès lors que votre organisation dépasse 250 salariés, ou dès que les traitements présentent des risques pour les droits et libertés des personnes.
Pour un directeur marketing, cela se traduit par une question simple avant chaque déploiement : «Pour quoi j’utilise les données de mes contacts, et est-ce que je peux le justifier légalement ?»
Quelle est la relation entre intelligence artificielle et données personnelles ?
L’intelligence artificielle traite des données personnelles à trois niveaux que la plupart des équipes marketing ne distinguent pas.
- Données d’entrée : les informations que vous fournissez à l’outil (emails, noms, historique d’achat, comportement sur le site). Ce sont des données personnelles dès qu’elles permettent d’identifier une personne.
- Données inférées : les profils, scores ou segments construits par l’algorithme. Une probabilité d’achat à 87 % associée à un contact est une donnée personnelle, même si elle n’existait pas dans votre base de départ.
- Données d’entraînement : si le modèle se ré-entraîne sur vos données, il mémorise potentiellement des informations personnelles dans ses poids. Ce point est rarement couvert dans les CGU des outils grand public.
Le scoring de leads est l’exemple le plus courant. Un algorithme analyse l’adresse email, le secteur d’activité, les pages visitées et le comportement d’ouverture d’emails pour attribuer un score. Chacune de ces variables est une donnée personnelle.
Notre tutoriel sur l’automatisation du scoring de leads avec n8n, avec la section RGPD et data masking, montre comment configurer le workflow en pseudonymisant les données avant l’analyse.
La finalité du traitement est le critère-clé du RGPD. Vous devez déclarer pourquoi vous collectez les données, et l’utilisation par un outil IA doit rester compatible avec cette finalité déclarée. Utiliser un email collecté pour une newsletter afin d’alimenter un algorithme de scoring commercial sans en informer la personne constitue un détournement de finalité.
RGPD et AI Act : comment les deux réglementations s’articulent
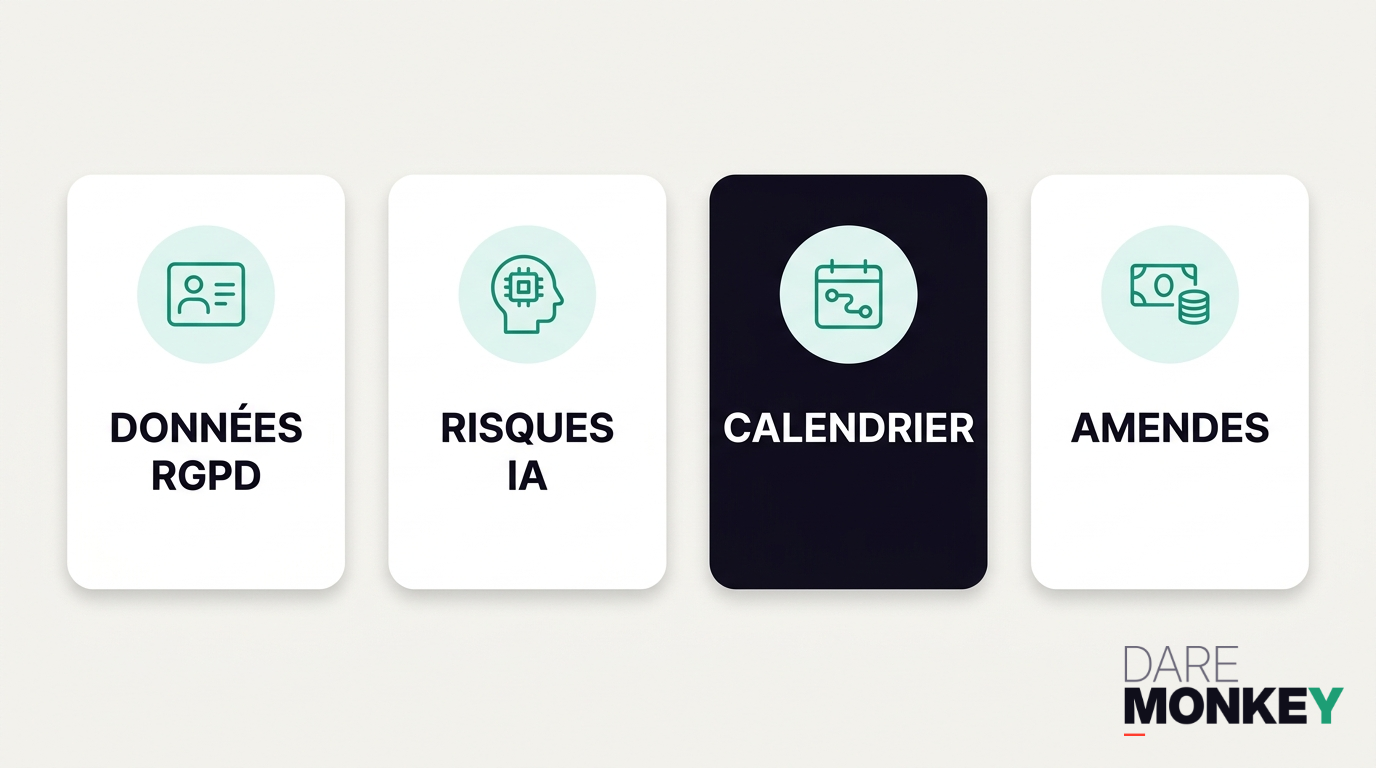
Le RGPD protège les données personnelles. L’AI Act encadre les systèmes d’intelligence artificielle selon leur niveau de risque. Les deux s’appliquent simultanément, et leurs sanctions se cumulent.
L’AI Act classe les systèmes IA en quatre catégories de risque, avec des obligations et des amendes différentes pour chacune.
- Risque inacceptable (interdit) : notation sociale généralisée, manipulation subliminale, exploitation des vulnérabilités. Amende jusqu’à 35 millions d’euros ou 7 % du CA mondial.
- Haut risque : scoring RH, évaluation de crédit, systèmes biométriques, certaines décisions d’accès à l’éducation. Amende jusqu’à 15 millions d’euros ou 3 % du CA mondial. Obligations de transparence, documentation technique et évaluation de conformité avant déploiement.
- Risque limité : chatbots, systèmes génératifs, outils de deepfake. Obligation d’information : l’utilisateur doit savoir qu’il interagit avec une IA.
- Risque minimal : filtres spam, recommandations de contenu standard. Aucune obligation spécifique AI Act au-delà du RGPD.
Calendrier d’application 2026 : les interdictions (risque inacceptable) s’appliquent depuis février 2025. Les obligations pour les systèmes à haut risque entrent en vigueur progressivement jusqu’en août 2026. Les règles sur les modèles d’IA générative à usage général s’appliquent depuis août 2025.
Pour un directeur marketing, la question concrète est la suivante : votre outil de scoring ou votre chatbot commercial entre-t-il dans la catégorie «haut risque» ? Si oui, les obligations AI Act s’ajoutent aux obligations RGPD existantes, avec une documentation technique supplémentaire à produire.
Notre guide sur les obligations de gouvernance et sécurité imposées par l’AI Act aux entreprises qui déploient des agents détaille les exigences techniques pour les systèmes à haut risque.
Amende RGPD max
20 M€ ou 4 %
du chiffre d’affaires mondial annuel, le montant le plus élevé s’applique
Amende AI Act haut risque
15 M€ ou 3 %
du CA mondial pour les manquements aux obligations des systèmes à haut risque
Amende AI Act interdit
35 M€ ou 7 %
du CA mondial pour les usages d’IA expressément prohibés par l’AI Act
Est-ce que l’IA est confidentielle ? Le cas ChatGPT et des modèles de langage
La réponse courte est non, par défaut. Quand un membre de votre équipe colle un brief client dans ChatGPT en version gratuite ou dans un LLM public sans accord de traitement de données signé, ces informations peuvent être utilisées pour améliorer le modèle.
OpenAI, Anthropic et Google proposent des versions professionnelles (respectivement ChatGPT Team/Enterprise, Claude for Work, Gemini for Workspace) dans lesquelles les données ne sont pas utilisées pour le ré-entraînement. Mais cela suppose d’avoir activé ce plan et de l’avoir contractualisé.
Un scénario fréquent dans les PME françaises : l’équipe marketing copie un fichier de contacts dans le prompt d’un LLM pour segmenter ou rédiger des emails personnalisés. Ce geste constitue un transfert de données personnelles vers un sous-traitant non déclaré, potentiellement situé hors UE.
Deux vérifications suffisent avant d’utiliser un LLM avec des données clients.
- DPA signé : un Data Processing Agreement (accord de traitement des données) doit être en place entre votre entreprise et l’éditeur du modèle.
- Localisation des données : les serveurs doivent être en UE, ou l’éditeur doit garantir des clauses contractuelles types (CCT) pour les transferts hors UE.
Notre comparatif Claude vs ChatGPT pour la rédaction de contenu marketing, avec les différences de politique de données entre les deux outils, aborde ce point en détail pour les équipes qui rédigent avec un LLM au quotidien.
Quelles IA respectent le RGPD ? La grille de questions à poser avant de signer
Aucun éditeur ne vous dira spontanément que son outil pose des problèmes RGPD. La conformité se négocie et se documente avant la signature, jamais après.
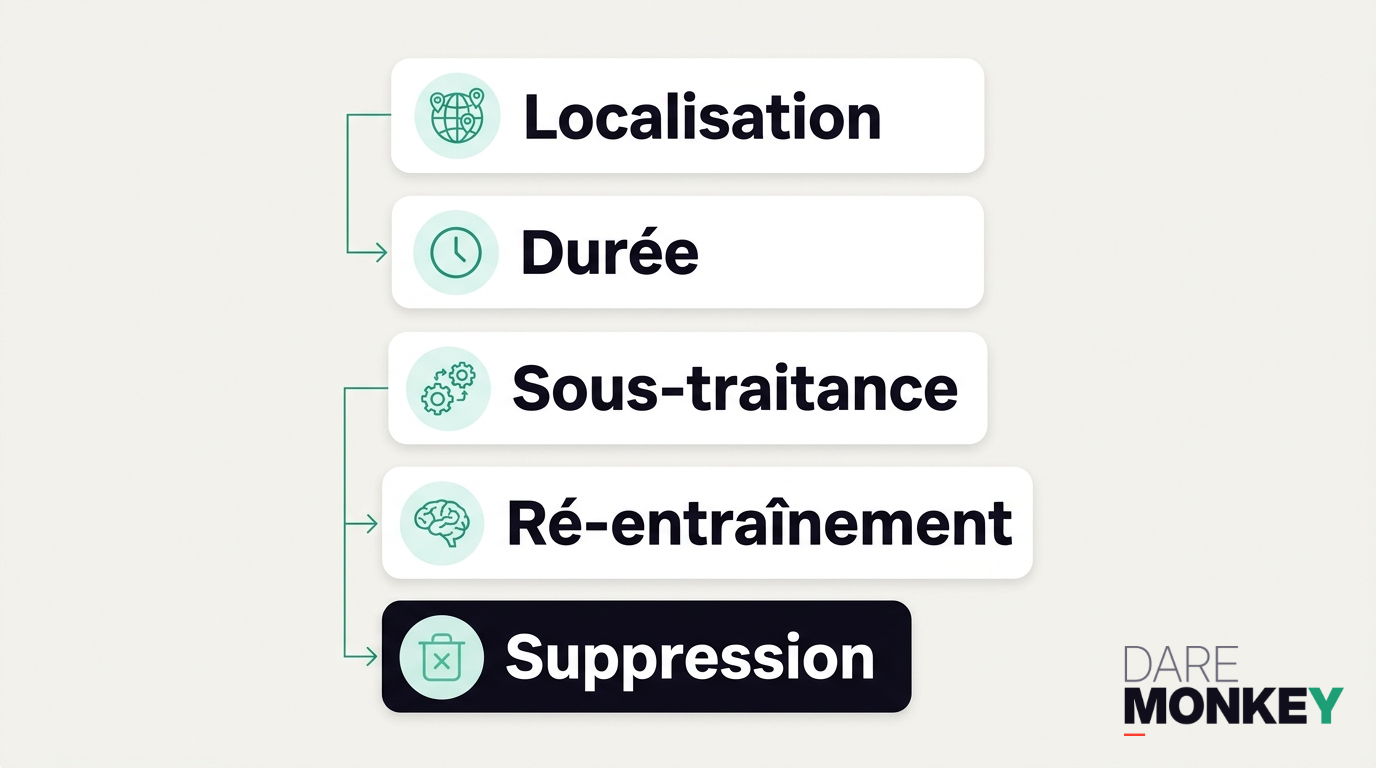
Voici les 8 questions à poser systématiquement à tout éditeur d’outil IA avant de signer un contrat.
- Localisation des serveurs : où sont hébergées les données traitées par l’outil ? UE uniquement, ou transferts hors UE avec quelles garanties ?
- Durée de conservation : combien de temps les données sont-elles conservées par l’éditeur après la fin du contrat ? Existe-t-il une procédure de purge documentée ?
- Sous-traitance : l’éditeur fait-il appel à des sous-traitants pour traiter vos données ? Lesquels, et avec quelles garanties contractuelles ?
- Ré-entraînement du modèle : vos données sont-elles utilisées pour améliorer ou ré-entraîner le modèle IA ? Si oui, comment exercer votre droit d’opposition ?
- Suppression et portabilité : comment effacer toutes vos données à la résiliation ? Le délai est-il garanti contractuellement ?
- DPA disponible : l’éditeur propose-t-il un Data Processing Agreement conforme RGPD, signable immédiatement ?
- Notification de violation : en cas de fuite de données, dans quel délai l’éditeur vous notifie-t-il ? Le RGPD impose 72 heures pour notifier la CNIL.
- Audit et logs : pouvez-vous auditer les traitements effectués sur vos données ? Des logs d’accès sont-ils disponibles ?
Si un éditeur refuse de répondre à l’une de ces questions par écrit, c’est une réponse en soi.
Notre comparatif RGPD, AI Act et souveraineté des données : ce qu’il faut vérifier avant de signer quoi que ce soit propose une grille d’auto-diagnostic complémentaire pour évaluer la maturité de votre PME avant tout déploiement.
AIPD simplifiée : la méthode en 5 étapes pour une équipe marketing sans juriste
L’Analyse d’Impact relative à la Protection des Données (AIPD) est obligatoire dès que votre traitement présente un risque élevé pour les droits et libertés des personnes. En marketing IA, cela concerne notamment le scoring de leads, le profilage comportemental et toute décision automatisée affectant des individus.
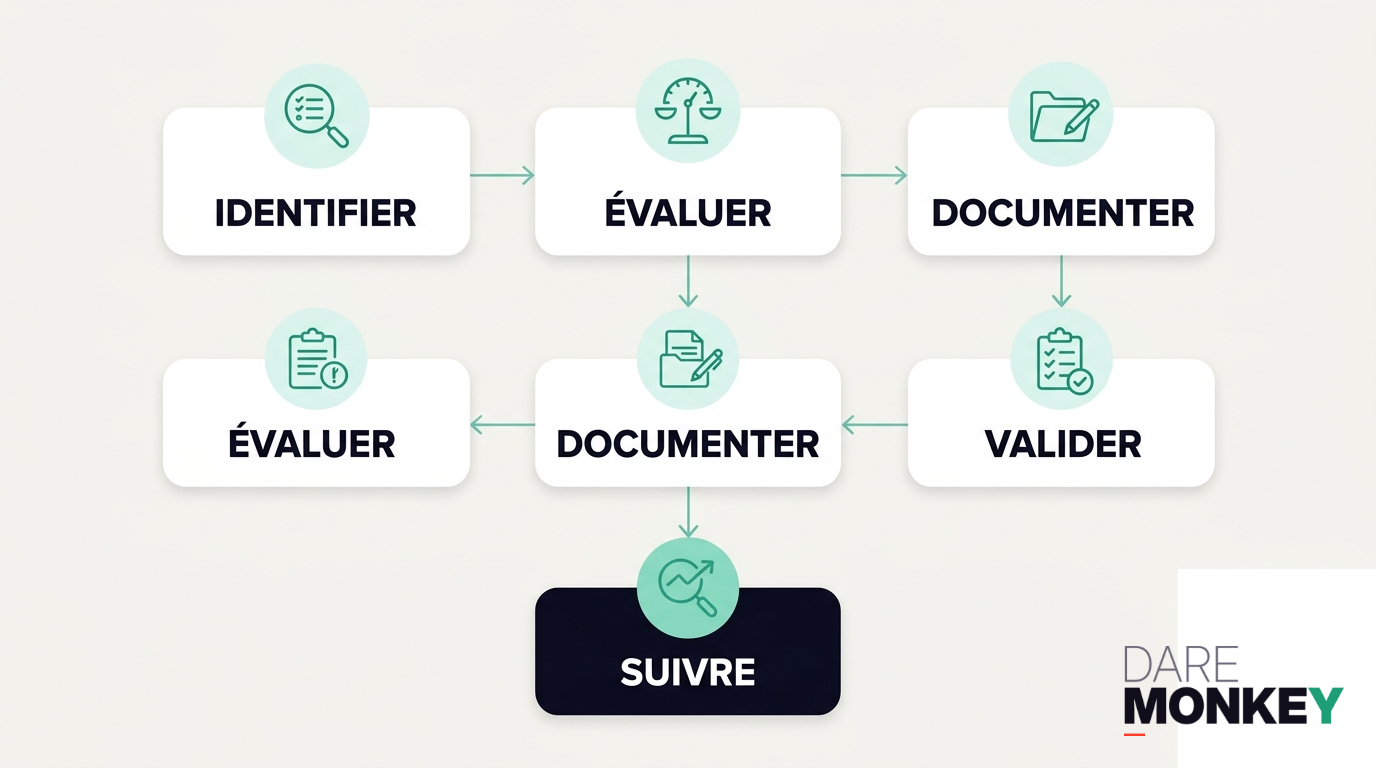
Une AIPD n’exige pas un cabinet juridique. Elle demande de la rigueur et une documentation claire. Voici la méthode en 5 étapes conçue pour une équipe marketing de PME.
- Étape 1 : Identifier : décrivez le traitement précisément (quelles données, pour quelle finalité, qui y accède, quelle durée de conservation). Une fiche d’une page suffit.
- Étape 2 : Évaluer les risques : listez les scénarios de risque pour les personnes concernées (fuite, profilage discriminatoire, décision injuste). Pour chaque scénario, notez la probabilité (faible/moyenne/élevée) et la gravité (faible/significative/maximale).
- Étape 3 : Documenter les mesures : pour chaque risque identifié, décrivez la mesure de mitigation mise en place (pseudonymisation, chiffrement, limitation des accès, information des personnes).
- Étape 4 : Valider : si les risques résiduels restent élevés malgré les mesures, consultez votre DPO ou la CNIL avant de déployer. Si les risques sont acceptables, documentez la validation et passez au déploiement.
- Étape 5 : Suivre : l’AIPD n’est pas un document statique. Prévoyez une révision annuelle ou à chaque changement significatif du traitement (nouvel outil, nouvelles données, nouvelle finalité).
La CNIL met à disposition un outil gratuit (PIA, Privacy Impact Assessment) pour structurer cette démarche. Il génère automatiquement la documentation conforme à ses recommandations.
Pour comprendre comment la technologie de ré-entraînement influe sur le périmètre de l’AIPD, notre article sur RAG, fine-tuning et prompt engineering : la vraie différence en matière de données utilisées aide à situer ce que chaque approche technique fait réellement avec vos données.
CRM, chatbots, personnalisation, scoring : le niveau de risque RGPD par usage marketing
Tous les usages IA en marketing ne présentent pas le même niveau de risque RGPD. Voici une lecture rapide par cas d’usage, avec les obligations concrètes qui s’appliquent.
- Enrichissement CRM (données firmographiques) : risque modéré. Base légale recommandée : intérêt légitime en B2B. Obligation principale : informer les contacts de l’enrichissement et permettre l’opposition. Vérifiez que la source des données d’enrichissement est elle-même conforme.
- Chatbot commercial : risque modéré à élevé selon la profondeur des données collectées. Base légale : consentement si données sensibles, intérêt légitime pour la simple assistance. L’AI Act impose d’informer l’utilisateur qu’il parle à une IA. AIPD recommandée si le chatbot collecte des données de santé ou financières.
- Personnalisation comportementale : risque élevé si elle repose sur du profilage. AIPD obligatoire. Base légale : consentement (cookie ou opt-in explicite). Durée de conservation des données comportementales à limiter à la finalité déclarée.
- Scoring de leads : risque élevé. AIPD obligatoire. Si le score entraîne une décision automatisée sans intervention humaine (refus d’accès à une offre, exclusion d’une campagne), le RGPD impose le droit à l’explication et la possibilité de contestation humaine.
- Génération de contenu marketing : risque faible si aucune donnée personnelle de client n’est saisie dans le prompt. Risque élevé si l’équipe colle des fichiers contacts dans le LLM. La distinction est technique mais la sanction est réelle.
Notre comparatif HubSpot, Brevo et ActiveCampaign avec les critères de conformité pour PME françaises inclut une lecture des politiques de traitement des données de chaque outil, utile pour choisir selon votre niveau d’exposition.
Checklist opérationnelle : déployer un outil IA conforme RGPD en 10 points
Cette checklist est conçue pour être parcourue avant tout déploiement d’outil IA en contact avec des données de contacts ou de prospects.
- 1. Finalité déclarée : la finalité du traitement est documentée et correspond exactement à l’usage réel de l’outil.
- 2. Base légale identifiée : consentement, intérêt légitime ou exécution d’un contrat. La base légale est notée dans le registre des traitements.
- 3. DPA signé avec l’éditeur : l’accord de traitement des données est en place avant l’accès aux données de production.
- 4. Localisation des serveurs vérifiée : UE ou CCT en place pour les transferts hors UE.
- 5. Ré-entraînement sur vos données : option désactivée contractuellement ou techniquement vérifiée.
- 6. AIPD réalisée si nécessaire : scoring, profilage, décision automatisée et traitement à grande échelle déclenchent systématiquement une AIPD.
- 7. Information des personnes concernées : la politique de confidentialité mentionne l’usage de l’outil IA et les droits des personnes.
- 8. Minimisation des données : seules les données strictement nécessaires à la finalité sont transmises à l’outil.
- 9. Droits des personnes opérationnels : un processus permet de répondre aux demandes d’accès, de rectification et d’effacement dans les délais légaux (1 mois).
- 10. Registre mis à jour : le nouveau traitement est ajouté au registre des traitements de l’organisation.
Infographie
Déployer un outil IA conforme RGPD : les 10 points à valider
Finalité déclarée
Usage réel = finalité documentée dans le registre
Base légale identifiée
Consentement, intérêt légitime ou contrat
DPA signé
Avant tout accès aux données de production
Localisation vérifiée
UE ou CCT en place pour transferts hors UE
Ré-entraînement désactivé
Option contractuellement ou techniquement bloquée
AIPD réalisée si requise
Scoring, profilage, décision automatisée = AIPD obligatoire
Personnes informées
Politique de confidentialité mise à jour avec mention IA
Minimisation des données
Seules les données nécessaires transmises à l’outil
Droits opérationnels
Processus d’accès, rectification et effacement actif
Registre mis à jour
Nouveau traitement ajouté avant la mise en production
Vous déployez un outil IA dans votre équipe marketing ?
On audite votre stack en 45 minutes et on vous dit exactement où vous exposez.
Recommandations CNIL, biais algorithmique et bonnes pratiques durables
La CNIL a publié en 2024 une série de recommandations spécifiques sur l’IA et le RGPD. Elles couvrent trois points que les équipes marketing négligent régulièrement.
Le premier concerne la transparence algorithmique. Quand un algorithme influence une décision (accès à une offre, segmentation tarifaire, priorisation d’un lead), la personne concernée doit pouvoir en demander l’explication. Ce droit à l’explication est prévu à l’article 22 du RGPD pour les décisions entièrement automatisées.
Le deuxième point concerne le biais algorithmique. Un modèle entraîné sur des données historiques peut reproduire des discriminations existantes, par exemple en défavorisant systématiquement des leads issus de certaines zones géographiques ou certains secteurs. La CNIL recommande des audits réguliers des outputs pour détecter ces biais avant qu’ils ne produisent des effets discriminatoires documentés.
Notre article sur le tri de CV automatisé par IA et les vérifications RGPD, CNIL et biais algorithmique que le cabinet a dû effectuer illustre concrètement comment un biais peut s’introduire sans que l’équipe s’en aperçoive.
Le troisième point est le registre des systèmes IA. La CNIL recommande aux organisations de tenir un registre spécifique aux traitements IA, distinct du registre RGPD classique, qui documente la logique de chaque algorithme, ses données d’entraînement et ses mécanismes de supervision humaine.
Ce qui marche
- Choisir des outils avec DPA disponible dès la première démo
- Pseudonymiser les données avant de les transmettre à un LLM
- Réaliser l’AIPD avant le déploiement, pas après la mise en production
- Former l’équipe marketing aux cas concrets (pas coller de fichier client dans ChatGPT)
- Documenter dans le registre chaque nouveau traitement IA au fil des déploiements
Ce qui reste difficile
- Obtenir une réponse claire d’un éditeur sur le ré-entraînement de son modèle
- Détecter les biais algorithmiques sans outil de monitoring dédié
- Maintenir le registre des traitements à jour quand les outils changent vite
- Articuler RGPD et AI Act quand un même outil touche aux deux réglementations
Attention
RGPD et intelligence artificielle : l’erreur qui coûte le plus cher
Signer un contrat SaaS IA sans DPA, parce que l’éditeur a dit oralement que «c’est RGPD compliant». Cette formulation ne vaut rien juridiquement. La responsabilité du traitement reste entièrement chez vous en tant que responsable de traitement.
La CNIL peut prononcer une mise en demeure puis une sanction en quelques mois si une plainte est déposée par un contact ou un concurrent. Les sanctions récentes sur des outils IA en Europe (Google Analytics en France et Autriche, Clearview AI dans plusieurs pays) montrent que la CNIL agit sur ce type de dossier, y compris pour des PME.
L’autre erreur fréquente : réaliser l’AIPD après la mise en production, une fois que le traitement est déjà actif. Une AIPD post-déploiement n’est pas nulle, mais elle ne protège pas rétroactivement en cas de violation entre le lancement et la documentation.
Le regard Daremonkey
RGPD et IA : la conformité n’est pas un frein, c’est un filtre qualité sur vos outils
On voit souvent le RGPD présenté comme un obstacle à l’adoption de l’IA. C’est l’angle inverse de la réalité. Les équipes marketing qui documentent leurs traitements, posent les bonnes questions à leurs éditeurs et réalisent l’AIPD avant le déploiement identifient aussi les outils mal construits, les contrats déséquilibrés et les risques de dépendance fournisseur.
La conformité RGPD est une grille d’analyse de la qualité d’un outil IA. Un éditeur qui refuse de répondre à la question sur le ré-entraînement est aussi un éditeur dont les garanties de service sont floues.
La méthode Daremonkey part toujours de l’existant avant d’ajouter une couche technologique. La méthode en 4 principes que nous appliquons sur chaque déploiement d’automatisation intègre la vérification de conformité comme étape systématique, pas comme option.
À retenir
- Tout traitement IA de données personnelles tombe sous le RGPD : scoring, chatbot, personnalisation, enrichissement CRM, sans exception.
- Les sanctions RGPD et AI Act se cumulent : jusqu’à 20 millions d’euros ou 4 % du CA mondial pour le RGPD, jusqu’à 35 millions d’euros ou 7 % pour les usages AI Act prohibés.
- Posez 8 questions à tout éditeur avant de signer : localisation, durée, sous-traitance, ré-entraînement, suppression, DPA, notification, audit.
- L’AIPD en 5 étapes est réalisable sans juriste : identifier, évaluer, documenter, valider, suivre. L’outil PIA de la CNIL structure la démarche gratuitement.
- Les LLM publics ne sont pas confidentiels par défaut : un DPA et une version professionnelle sont nécessaires avant de traiter des données clients avec un modèle de langage.
- La checklist en 10 points : finalité, base légale, DPA, localisation, ré-entraînement, AIPD, information, minimisation, droits opérationnels, registre.
Questions fréquentes
Le RGPD s’applique-t-il à l’intelligence artificielle ?
Oui, sans exception. Le RGPD s’applique à tout traitement de données personnelles, quel que soit l’outil utilisé. Dès qu’un système IA traite des données permettant d’identifier une personne (email, comportement, historique d’achat), les obligations RGPD s’appliquent intégralement : base légale, information des personnes, durée de conservation, droits d’accès et d’effacement.
Qu’est-ce qu’une AIPD et quand est-elle obligatoire en marketing IA ?
L’Analyse d’Impact relative à la Protection des Données (AIPD) est une évaluation documentée des risques d’un traitement pour les personnes concernées. Elle est obligatoire dès que le traitement présente un risque élevé : scoring de leads, profilage comportemental, décision automatisée sans intervention humaine, ou traitement à grande échelle de données sensibles. En marketing, le scoring et la personnalisation fine déclenchent presque toujours cette obligation.
Quelle est la différence entre le RGPD et l’AI Act ?
Le RGPD protège les données personnelles des individus et s’applique depuis 2018. L’AI Act encadre les systèmes d’intelligence artificielle selon leur niveau de risque et entre en vigueur progressivement jusqu’en 2026. Les deux réglementations s’appliquent en même temps : un outil IA qui traite des données personnelles doit respecter le RGPD ET, s’il entre dans une catégorie à risque de l’AI Act, les obligations supplémentaires de ce dernier. Les sanctions sont cumulables.
Peut-on utiliser ChatGPT avec des données clients sans violer le RGPD ?
Uniquement sous conditions strictes. La version gratuite de ChatGPT (usage personnel) peut utiliser les données saisies pour améliorer le modèle et n’offre aucune garantie de confidentialité adaptée à un usage professionnel. Pour traiter des données clients, il faut impérativement utiliser une version professionnelle (ChatGPT Team ou Enterprise), signer un Data Processing Agreement avec OpenAI, et vérifier que les serveurs sont localisés en UE ou que des clauses contractuelles types sont en place pour les transferts hors UE.
Qu’est-ce que la base légale du traitement et laquelle choisir pour un outil IA marketing ?
La base légale justifie pourquoi vous traitez des données personnelles. Le RGPD en prévoit six. En marketing IA, trois sont couramment utilisées : le consentement (l’utilisateur a donné son accord explicite, nécessaire pour le profilage comportemental ou les cookies), l’intérêt légitime (pertinent en B2B pour l’enrichissement CRM, à condition de ne pas porter atteinte aux droits de la personne), et l’exécution d’un contrat (pour des communications directement liées à un service souscrit). Le consentement est la base la plus solide mais la plus contraignante à collecter.
Quelles sanctions la CNIL peut-elle prononcer pour un usage non conforme d’un outil IA ?
La CNIL dispose de plusieurs niveaux de sanction. Elle peut d’abord adresser un avertissement ou une mise en demeure sans publicité. En cas de manquement persistant ou grave, elle peut prononcer une sanction financière allant jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires mondial annuel. La CNIL a déjà sanctionné des entreprises pour des transferts illicites de données vers des outils américains (Google Analytics, Amazon) et pour des systèmes de profilage sans base légale valide. Les PME ne sont pas exemptées de ces contrôles.
Prêt à déployer l’IA dans votre marketing sans risque juridique ?
On construit avec vous un stack conforme RGPD et AI Act, de la sélection des outils à la documentation.